





Phần mềm bảo vệ máy trạm Sophos EDR – User | Phát hiện và phản ứng trước các mối đe dọa an ninh mạng
1. Giới thiệu Sophos EDR – User
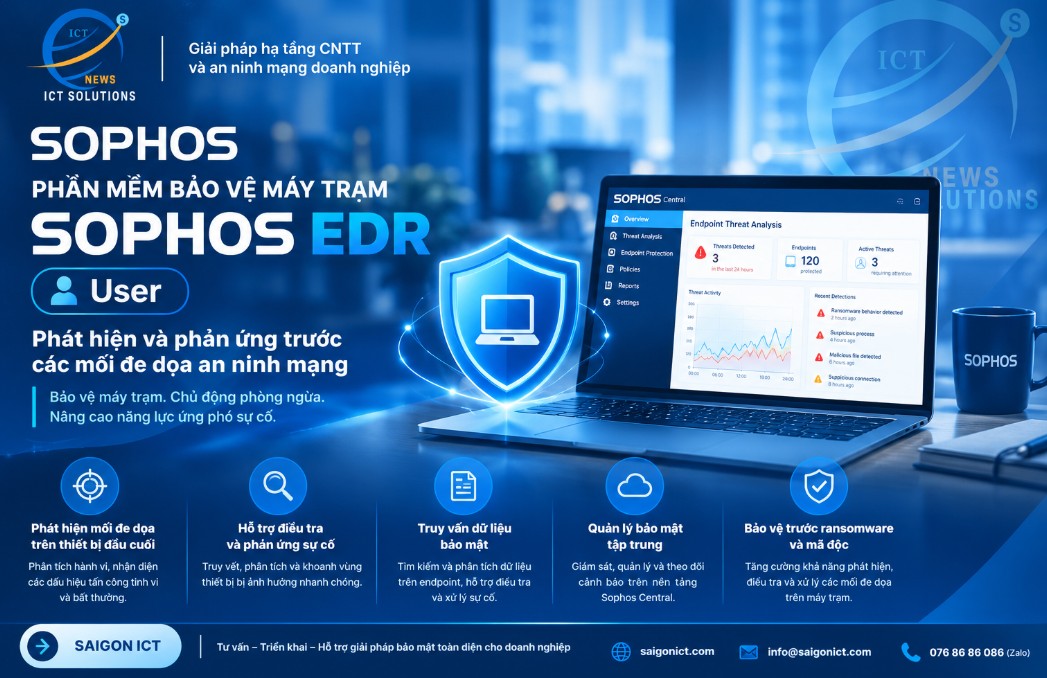
Sophos EDR – User là giải pháp bảo mật máy trạm thuộc nhóm Endpoint Detection and Response (EDR), hỗ trợ doanh nghiệp phát hiện, điều tra và phản ứng trước các mối đe dọa an ninh mạng trên thiết bị đầu cuối. Giải pháp giúp đội ngũ IT nâng cao khả năng giám sát, phân tích hoạt động đáng ngờ và xử lý sự cố bảo mật một cách chủ động.
Trong bối cảnh các cuộc tấn công ransomware, mã độc, phishing và đánh cắp thông tin ngày càng tinh vi, chỉ sử dụng phần mềm diệt virus truyền thống có thể chưa đáp ứng đầy đủ nhu cầu bảo vệ doanh nghiệp. Sophos EDR hỗ trợ đội ngũ quản trị tìm hiểu nguyên nhân sự cố, xác định thiết bị bị ảnh hưởng và đưa ra biện pháp xử lý phù hợp.
SAIGON ICT cung cấp dịch vụ tư vấn, triển khai và hỗ trợ giải pháp bảo mật máy trạm, giúp doanh nghiệp xây dựng hệ thống phòng thủ an ninh mạng phù hợp với quy mô và nhu cầu vận hành.
2. Các tính năng nổi bật của Sophos EDR
Phát hiện mối đe dọa trên thiết bị đầu cuối
Sophos EDR hỗ trợ phát hiện và điều tra các hoạt động đáng ngờ trên máy tính người dùng và các thiết bị đầu cuối được quản lý. Nhờ khả năng thu thập dữ liệu và phân tích thông tin bảo mật, đội ngũ IT có thêm cơ sở để nhận diện dấu hiệu tấn công và đánh giá mức độ ảnh hưởng.
Hỗ trợ điều tra và phản ứng sự cố
Khi xuất hiện dấu hiệu bất thường, quản trị viên có thể sử dụng dữ liệu EDR để tìm hiểu tiến trình, hành vi và các hoạt động liên quan đến sự cố. Điều này giúp rút ngắn thời gian xác minh, hỗ trợ khoanh vùng thiết bị bị ảnh hưởng và lựa chọn phương án xử lý.
Hỗ trợ truy vấn dữ liệu bảo mật
Sophos EDR cung cấp các khả năng truy vấn và phân tích dữ liệu trên thiết bị đầu cuối, giúp đội ngũ IT chủ động tìm kiếm dấu hiệu xâm nhập, kiểm tra các hoạt động bất thường và phục vụ công tác điều tra bảo mật.
Quản lý bảo mật tập trung
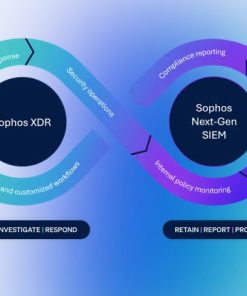
Thông qua nền tảng quản lý Sophos Central, doanh nghiệp có thể quản lý các thiết bị được cấp phép, theo dõi cảnh báo và giám sát tình trạng bảo mật trên một giao diện tập trung, tùy theo cấu hình và phạm vi giấy phép sử dụng.
Hỗ trợ bảo vệ trước ransomware và mã độc
Khi được triển khai cùng các thành phần bảo vệ Endpoint tương thích, Sophos EDR giúp doanh nghiệp nâng cao khả năng phát hiện, điều tra và xử lý những sự cố liên quan đến mã độc, ransomware và các hành vi tấn công trên máy trạm.
3. Lợi ích khi sử dụng phần mềm Sophos EDR – User
- Nâng cao khả năng phát hiện tấn công: Hỗ trợ nhận diện các dấu hiệu bất thường có thể bị bỏ sót bởi phương pháp bảo vệ truyền thống.
- Rút ngắn thời gian điều tra: Cung cấp dữ liệu phục vụ phân tích nguyên nhân và phạm vi ảnh hưởng của sự cố.
- Tăng cường kiểm soát thiết bị đầu cuối: Hỗ trợ đội ngũ IT giám sát trạng thái bảo mật của các thiết bị được quản lý.
- Chủ động ứng phó sự cố: Tạo điều kiện để quản trị viên xác minh cảnh báo và triển khai biện pháp khắc phục phù hợp.
- Hỗ trợ chiến lược an ninh mạng doanh nghiệp: Kết hợp với các giải pháp firewall, bảo vệ Endpoint, sao lưu và quản lý quyền truy cập để xây dựng hệ thống phòng thủ nhiều lớp.
4. Sophos EDR phù hợp với những doanh nghiệp nào?
Phần mềm bảo vệ máy trạm Sophos EDR phù hợp với các tổ chức cần tăng cường khả năng giám sát và điều tra an ninh mạng, bao gồm:
- Doanh nghiệp vừa và nhỏ cần nâng cao mức độ bảo vệ máy tính nhân viên.
- Doanh nghiệp có nhiều máy trạm, máy chủ và thiết bị đầu cuối.
- Công ty hoạt động trong lĩnh vực tài chính, thương mại, sản xuất, logistics và dịch vụ.
- Tổ chức cần cải thiện quy trình phát hiện, điều tra và xử lý sự cố bảo mật.
- Đội ngũ IT cần công cụ hỗ trợ giám sát và phân tích sự kiện an ninh mạng.
5. Thông tin sản phẩm Sophos EDR – User
- Tên sản phẩm: Phần mềm bảo vệ máy trạm Sophos EDR – User.
- Thương hiệu: Sophos.
- Nhóm giải pháp: Endpoint Detection and Response (EDR).
- Mục đích sử dụng: Phát hiện, điều tra và hỗ trợ phản ứng trước các mối đe dọa trên thiết bị đầu cuối.
- Đối tượng cấp phép: User, theo SKU và điều kiện cấp phép cụ thể của Sophos.
- Nền tảng quản lý: Sophos Central, tùy theo gói sản phẩm.
- Hình thức cung cấp: Bản quyền phần mềm theo thời hạn và điều kiện của nhà sản xuất.
Lưu ý: Tính năng thực tế, số lượng thiết bị được bảo vệ, thời hạn bản quyền và điều kiện sử dụng cần được xác nhận theo mã SKU, phiên bản và báo giá cụ thể. Giấy phép theo User không mặc nhiên đồng nghĩa với một thiết bị duy nhất.
6. Vì sao nên mua Sophos EDR tại SAIGON ICT?
SAIGON ICT chuyên tư vấn và triển khai các giải pháp hạ tầng CNTT, an ninh mạng và bảo mật cho doanh nghiệp, cơ quan và tổ chức.
Khi lựa chọn Sophos EDR tại SAIGON ICT, khách hàng được hỗ trợ:
- Tư vấn lựa chọn gói bản quyền phù hợp với nhu cầu thực tế.
- Kiểm tra phạm vi cấp phép và thời hạn sử dụng.
- Hỗ trợ lập kế hoạch triển khai và quản lý thiết bị đầu cuối.
- Tư vấn kết hợp Sophos EDR với firewall, bảo mật mạng và các giải pháp an toàn thông tin khác.
- Hỗ trợ kỹ thuật theo phạm vi dịch vụ và thỏa thuận giữa hai bên.
7. Liên hệ tư vấn và báo giá Sophos EDR – User
Quý doanh nghiệp đang tìm kiếm giải pháp bảo vệ máy trạm, phát hiện mối đe dọa và tăng cường năng lực điều tra an ninh mạng? Hãy liên hệ SAIGON ICT để được tư vấn lựa chọn bản quyền Sophos EDR phù hợp.
SAIGON ICT – Giải pháp hạ tầng CNTT và an ninh mạng doanh nghiệp
- Website: https://saigonict.com
- Email: info@saigonict.com
- Hotline/Zalo: 076 86 86 086
Liên hệ ngay để nhận tư vấn giải pháp, thông tin bản quyền và báo giá Sophos EDR dành cho doanh nghiệp.




Reviews
There are no reviews yet.